2023-12-18
最新的Intel FPGA安全機制-Secure Device Manager (SDM)
為什麼需要 FPGA 安全機制
過去的10到20年間,主要使用 FPGA 設計的系統,都有自行設計加密以及 驗證的安全機制,來保護他們的花費苦心所設計出來的產品;這些保護的機制 多半是圍繞在 Encryption Bit-stream以及 Authentication Configuration Bit-stream。
經過時間的考驗,其中有些功能証明了是有用的;但有些功能是有弱點的,可能被已發佈的攻擊技術或是探索的方式所盜取資訊。
近來爆炸性成長的應用FPGA在各個領域,像是 Cloud Computing、IoT,SaaS。這些接上了網路的應用,帶來了更多潛在被惡意攻擊的機會。
所以我們設計了這個全新的單元,來強化 FPGA 的安全機制。
SDM 有哪些功能
 圖一
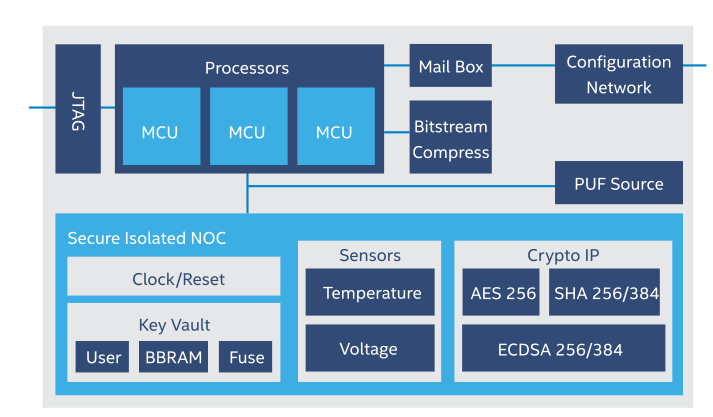
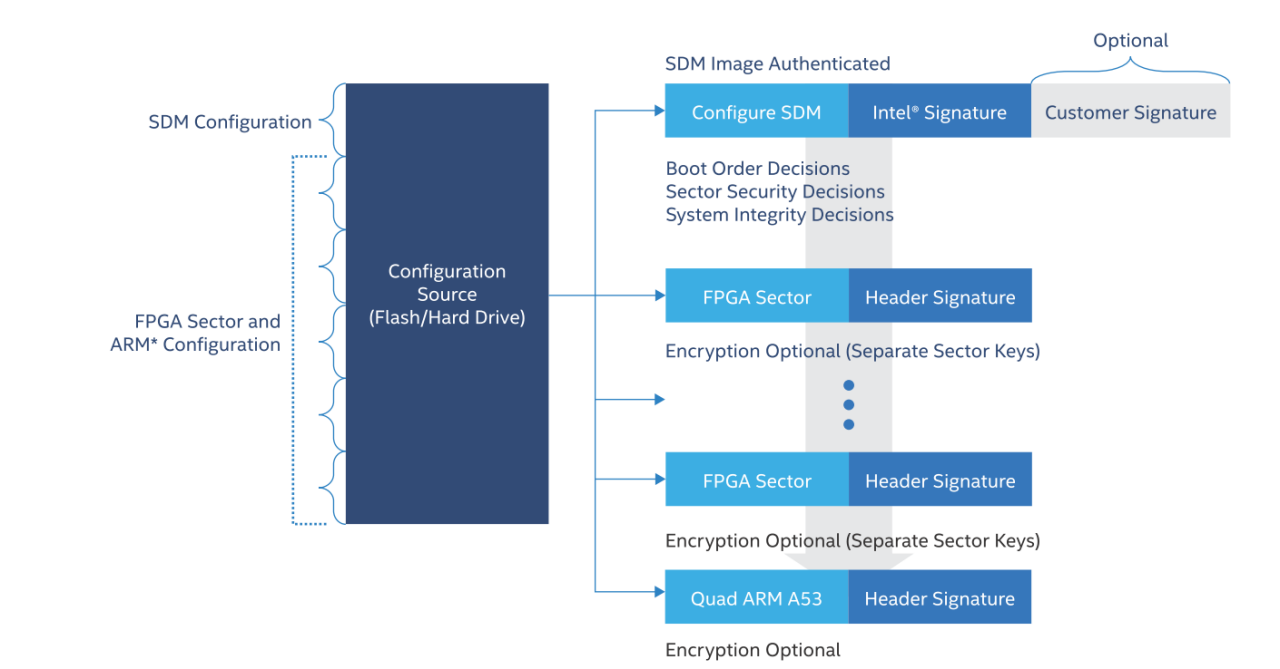
SDM是MicroProcessor Base,自 Stratix 10 開始,和下一代架構的 Agilex全系列都有包含這功能。它提供強軔、安全及完整的 Authentication configuration流程。另外它也允許使用者客製化自己的 configuration 流程。其它的功能還有 Single-Event Upset (SEV) 、Device Zeroization 與 Key Management & update。並也提供了安全的遠端更新 bit-stream的機制。
 圖二
除此之外,它還有 Tamper Detection Sensor 可用於入侵偵測。
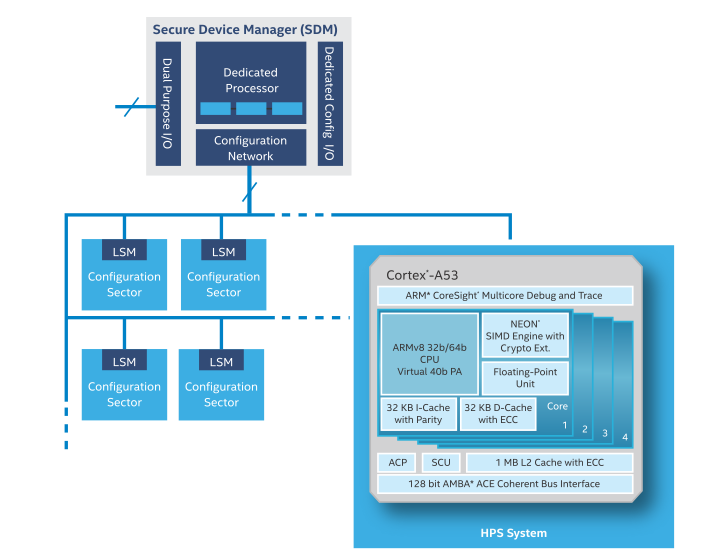
還有全新設計的 Sector-based configuration,新增了 Local Sector Manager(LSM),讓Configure device 的方法以 sector 為單位,同時 configure/update 多個sector,讓 Configuration 時間縮短,同時新增了安全性機制。
 圖三
SDM 如何加強你的產品安全
- Triple-Redundant Processor
SDM中有3個一樣的MCU,可應對因環境引起或是蓄意造成的 Single-Event Upset 或是 Glitches。
- Environment Sensors
SDM 中有 On-chip temperature / voltage sensor,可設定自動偵測並自動回應做出動作。例:當偵測到入侵行為時,將SDM中的資料/Key清除掉。
- Encryption Support Hardware
用於加解密 bit-stream 的演算法有:
• AES 256 Encrypt/Decrypt Accelerator Block
• SHA2 256/384 Accelerator Block
• ECDSA 256/384 Accelerator Block
- Physically unclonable function (PUF)
PUF可用於產生Key的生成、保護、及驗證。PUF可產生唯一且無法被複製的Key來應用於Key Wrapping或是Device Authentication。
- Zeroing design information by sector
可以將加密過的 Key 或是 sector 中的資料清除。
總結
Intel 持續投資、研究最新的安全機制,不僅保証系統的安全,也為您預防將來可能發生的惡意攻擊。您可以使用新世代有包含 SDM的Device 來讓您建立的系統具有更高的安全性。
有些場景的圖像背景複雜、解析度低、又有或多或少的文字訊息與多樣字體情形下,將圖像資訊轉為文字序列的過程,這類任務有使用CRNN-CTC 模型等。
參考文獻
You may also want to know
-
2023年12月18日
最新的Intel FPGA安全機制-Secure Device Manager (SDM)
過去的10到20年間,主要使用 FPGA 設計的系統,都有自行設計加密以及 驗證的安全機制,來保護他們的花費苦心所設計出來的產品;這些保護的機制 多半是圍繞在 Encryption Bit-stream以及 Authentication Configuration Bit-stream。 經過時間的考驗,其中有些功能証明了是有用的;但有些功能是有弱點的,可能被已發佈的攻擊技術或是探索的方式所盜取資訊。 近來爆炸性成長的應用FPGA在各個領域,像是 Cloud Computing、IoT,SaaS。這些接上了網路的應用,帶來了更多潛在被惡意攻擊的機會。所以我們設計了這個全新的單元,來強化 FPGA 的安全機制。
INTEL
Intel
2023
-
2023年9月4日
Intel® FPGA AI Suite簡介
人工智慧(AI)是當今科技領域中最引人注目的領域之一,其發展速度和影響力令人驚嘆。AI應用廣泛應用於各個領域,從商業到醫療,從交通到娛樂,都能夠受益於AI技術的應用。
Intel
INTEL
Intel
2023
-
2023年2月24日
雲端伺服不關機 - Intel® CPLD實現不斷電更新韌體技術
使用網路頻繁的交換資料來達到資訊的便利性與即時性已經成為現代人的一個『民生』必需品,相對雲端伺服器的性能與效率就十分重要了,且簡單介紹所謂雲端伺服器可提供便利且快速的雲端計算平台,大致上可分為三大類
Intel
INTEL
Intel
2023