

CPU(靜默故障)Silent Fault 如何影響馬達控制(Motor Control)
隱性故障的危害與功能安全的核心
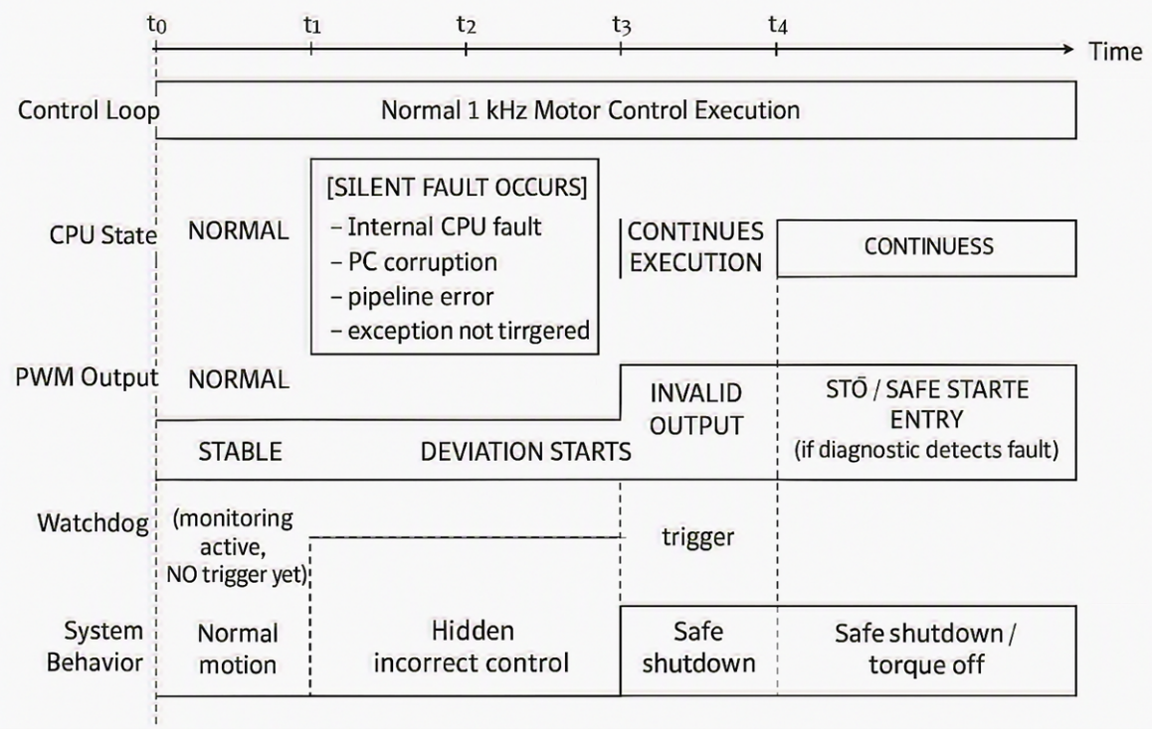
在工業機器人與伺服驅動系統中,最難處理的問題並不是系統是否能正常運作或是否會當機,而是系統在仍然持續運作的情況下,其內部控制輸出已經偏離正確行為,也就是所謂的隱性故障(Silent Fault)。這種狀態的特徵是中央處理器仍在執行控制迴圈、脈衝寬度調變仍在更新、通訊仍然正常,但實際輸出的扭矩命令已經不再符合設計模型。
這類問題在 SIL2 / SIL3 安全完整性等級系統中尤其關鍵,IEC 61508 的國際功能安全標準所關注的並不是故障是否發生,而是危險失效是否能被偵測並導向安全狀態,這也就是診斷覆蓋率(Diagnostic Coverage)的核心概念。
例如在機器人關節控制中,即使中央處理器控制迴圈仍以 1kHz 的頻率正常運行,如果隨機存取記憶體中某個扭矩限制參數發生位元翻轉,系統仍會持續輸出看似合理的控制命令,但實際扭矩已經超過安全設計範圍。這種情況不會觸發系統當機,也不會立即被看門狗計時器偵測,但對機構而言已經等同於安全假設失效。因此,SIL2 / SIL3 的真正挑戰並不是控制算法本身,而是如何確保這類「系統仍正常運作但結果已錯誤」的情境能被可靠偵測。
CPU 隱性偏差與 RZ/T2H 的硬體防禦
同樣的問題在中央處理器隱性故障中更為明顯。當中央處理器發生程式執行流程偏差(Program Flow Deviation)或異常未被正確觸發時,控制迴圈仍會持續執行,脈衝寬度調變仍然輸出,但扭矩計算可能已經偏移。例如在伺服驅動器中,原本應輸出 2.0Nm 的扭矩命令,可能因內部故障變成 4.5Nm,但系統層面不會立即停止,馬達仍然運轉。
這類故障主要屬於處理器硬體隨機故障(Random Hardware Failure),例如 CPU 內部狀態錯誤、暫存器錯誤、運算單元異常或指令執行流程偏差等。另一方面,若控制演算法本身存在設計錯誤或實作缺陷,則屬系統性故障(Systematic Failure),需要透過軟體驗證、安全開發流程及設計規範加以避免,而非單純靠硬體診斷機制偵測。
這也是為什麼單純的傳統看門狗機制無法滿足SIL2 / SIL3要求的原因,因為其主要用於偵測處理器是否仍在運行,無法直接驗證控制演算法與計算結果是否正確。
在瑞薩電子 RZ/T2H 微控制器的設計中,處理器層透過執行期監控與異常偵測機制來補足這一類隱性偏差問題。當處理器偵測到非法指令狀態、異常狀態或特定執行流程錯誤時,可透過硬體異常處理機制導向錯誤處理流程;同時搭配系統級看門狗監測控制迴圈的時序異常,使系統停滯或執行偏差能被轉換為可預測的安全反應路徑(Safety Reaction Path),而不是停留在未定義狀態。
記憶體子系統與時脈故障的隱蔽性
類似的問題也出現在記憶體子系統中,因為隨機存取記憶體或快閃記憶體的位元翻轉不一定會導致系統當機,但可能直接改變控制參數。例如當扭矩常數或控制增益發生單位元損壞時,處理器仍然正常執行,控制迴圈仍然穩定運作,但實際輸出已經偏移,馬達行為會逐漸偏離預期模型。因此在 RZ/T2H 中,透過錯誤更正碼、記憶體自檢與快閃記憶體循環冗餘校驗(CRC)機制,提升這類錯誤的診斷覆蓋率,使系統能在錯誤影響安全功能前進行偵測並採取適當安全措施。
時脈故障(Clock Fault)則是另一種更隱性的問題。當振盪器發生頻率偏差時,脈衝寬度調變的切換時序會偏移,取樣間隔會失真,控制迴圈的相位關係也會被破壞。這類問題不會造成系統立即失效,但會直接影響穩定性,例如導致扭矩漣波增加或位置過沖。在 RZ/T2H 中,透過時脈監控與頻率監督機制,提升時序異常的診斷能力,使系統能在超出安全容許範圍前進行識別與反應。
系統級通訊安全與確定性安全反應
在系統級安全架構中,通訊故障也是 SIL2 / SIL3 設計的重要考量。因為安全訊號並非只存在於控制器內部,而是透過工業乙太網進行傳輸。例如安全光柵或緊急停止訊號若在 PROFINET 工業乙太網標準中發生封包遺失、延遲或損壞,控制器可能仍然運作,但安全事件已經未能被正確傳遞。
因此,RZ/T2H 可整合 PROFIsafe 工業安全通訊協定,在一般通訊網路之上加入 CRC、Monitoring Number(Sequence Counter)、Timeout Supervision 及通訊夥伴識別機制,以偵測資料錯誤、訊息遺失、延遲及重複等通訊異常。即使底層網路非 Safety Certified 或存在通訊失效,系統仍能可靠診斷錯誤,並在定義的安全反應時間(Safety Response Time)內進入預期安全狀態(Safe State)。
整體來看,SIL2 / SIL3 系統的核心問題並不是如何避免故障發生,而是如何確保所有關鍵故障模式都具備可偵測性與可響應性,因為真正的危險狀態往往不是系統關機,而是「系統持續運作但控制輸出已經錯誤」。而 RZ/T2H 的角色正是在處理器、記憶體、時脈與通訊各層提供一個可組合的功能安全基礎(Functional Safety Foundation),協助系統設計者建立符合 IEC 61508 要求的安全架構,降低安全設計與驗證複雜度。
參考文獻與資料來源
You may also want to know


Links

Follow us on Macnica Galaxy social media


©Copyright 2026 Macnica Galaxy Inc.